分类 check 中的文章

挖矿病毒5-私有云机房挖矿病毒定位

前言

6月16日晚,一位朋友咨询說私有云机房服务器有占用cpu比较高的进程无法kill,我通过向日葵远程跳板机分析了下,发现一些不同于以往挖矿病毒有趣的现象,总结下

1、初查

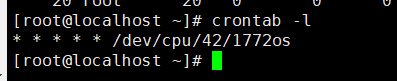
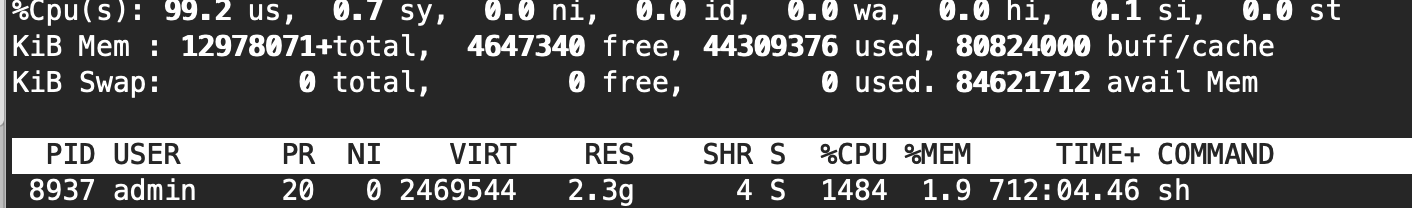
初步筛查,发现crontab、top如其他挖矿病毒差不多

1.1 进程名称模仿系统进程
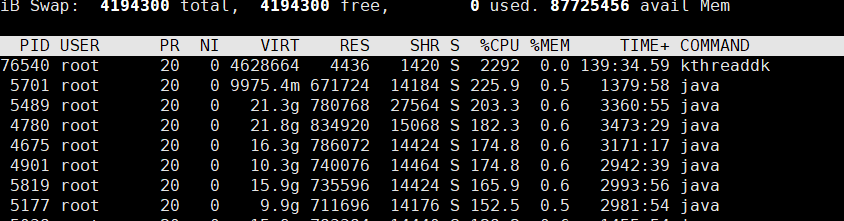
初步看进程名kthreaddk,这个挖矿的进程名挺像内核进程kthreadd,但是系统内核进程不太可能cpu占用异常,就继续往下检查 查看crontab,发现异常,结果多次执行,发现路径会变。。。,总结下规律,发现一直在/dev/cpu/、/dev/mapper/、/dev/disk/、/dev/一直出现在这几层跳跃
……

阅读全文

挖矿病毒4-容器挖矿病毒清理

前言

1月26日,运维同学收到告警邮件,告诉我某台测试服务器中了挖矿病毒,心想怎么最近挖矿这么猖狂…

1、分析准备

仍然下载是busybox

1
2
3
4
wget https://busybox.net/downloads/binaries/1.30.0-i686/busybox 
chmod +x busybox
cp busybox /usr/bin 
busybox  top

2、按步骤排查

剩余步骤跟挖矿病毒2-分析和排查思路一样,只是所有的命令前面是 busybox command
不过这次是容器挖矿,ECS 排查步骤仍然走一遍,但是没啥收货,但是恶意进程还是可以找到的

……

阅读全文

挖矿病毒3-分析和清理过程

前言

1月23日,公司邮箱收到说阿里云报了挖矿病毒的警告

1、分析

这次思路改进了些,起初有个只是定时任务没被清理,阿里云通过定时任务关键字"pool.minexmr.com:4444"报了蠕虫病毒,但是根据关键字查看,这像挖矿
然后 top 了半天没看到结果,怀疑是top被篡改了???然后进了/usr/bin/核对下 top 的时间,发现没差异呀,但是本着稳妥起见,还是下载 busybox

……

阅读全文

挖矿病毒2-分析和排查思路

前言

1月23日晚上22点附近,公司群收到管理员说阿里云报了挖矿病毒的警告
因此本人手里处理过2次挖矿病毒,针对挖矿病毒的杀毒和溯源,个人整理下心得,也有一部分思路来源网络整理

1、分析

1.1 top查看异常进程和占用率

发现一个叫sh的进程名几乎占用全部的cpu资源

1.2 根据pid查找挖矿病毒的目录

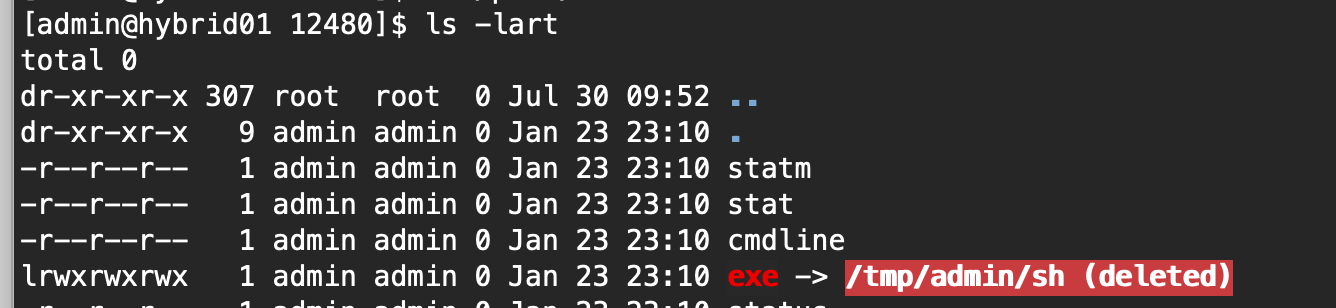
当然用其他方法也可以找出,这里是当挖矿病毒正在运行时这么查找更加容易 找到挖矿病毒的主体文件所在目录了/tmp/admin/sh

……

阅读全文

分析挖矿病毒

前言

8月13日一早接到负责公司内服务器的IT工程师提醒,测试环境有2台服务器CPU飙得超高,让检查下

1、查看IP

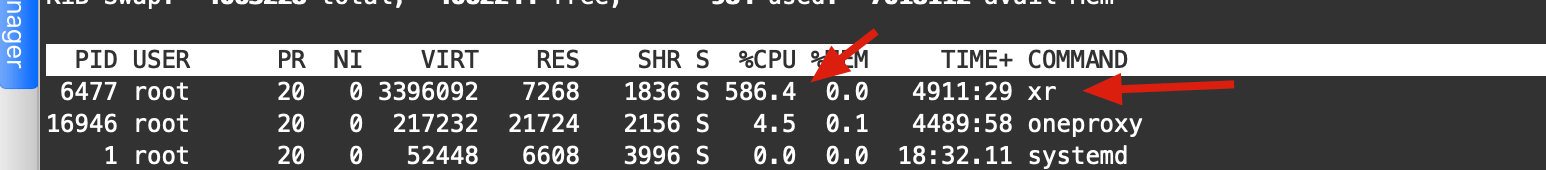
发现是2019年7月份搭建的mysql集群和redis集群测试服务器,先运行top检查进程,发现有个程序占了服务器8C的580%,几乎完全把CPU核心占满了

2、百度下案例

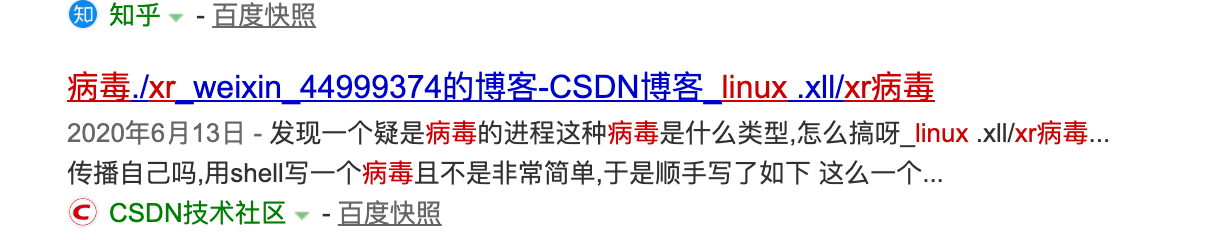
第一直觉是挖矿病毒,然后根据进程名称查了下百度,有一个人在CSDN发了一个咨询贴,正好碰到的一模一样,可以100%确认是挖矿病毒了

……

阅读全文

最近文章

分类

标签

其它